A Kubernetes nyílt forráskódú, konténer alapú alkalmazáskezelő szoftver, amellyel automatizálható az alkalmazások telepítése, skálázása és menedzselése. Segítségével nagy mennyiségű konténert lehet egyidejűleg kezelni, gyorsan változó terheléseket és igényeket kiszolgálni automatizált módon.
A képzés a konténerizáció és a Kubernetes működési elveinek megértésétől a klaszterek gyakorlati használatán, a hálózaton és a perzisztens adattároláson át az életszerű üzemeltetési feladatokig vezet. A tananyag az alapoktól építkezik, ezért a Linux- és YAML-alapokat is átveszi a Kubernetes-specifikus témák előtt.
Mit nyújt a Kubernetes tanfolyam?
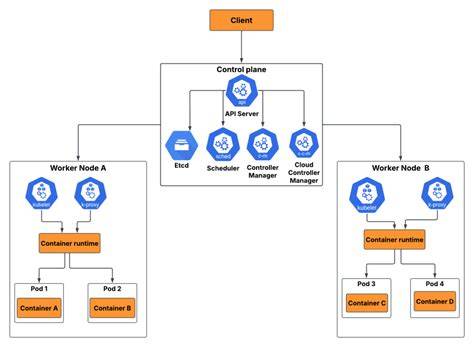
A képzés átfogó képet ad a Kubernetes architektúrájáról és komponenseiről, bemutatja a control plane és a worker node-ok szerepét, valamint a kommunikációs modellt. A résztvevők megértik, miért vált a Kubernetes a konténerizált alkalmazások központi platformjává.
A tanfolyam során elsajátíthatók a konténerizációs alapismeretek, és DevOps szemlélettel megérthető, mikor érdemes Dockert használni, illetve mikor van szükség a Kubernetes összetettebb orchestration-megoldásaira. A gyakorlati feladatok során podok, ReplicaSet-ek és Deploymentek hozhatók létre és kezelhetők imperatív, valamint deklaratív módon.
A képzés kitér a hálózati alapokra, a Service-ek használatára, a podok közötti kommunikációra és a különböző Service-típusok gyakorlati alkalmazására. A microservice-architektúra alapjai és gyakorlati implementációja szintén megjelenik Kubernetes-környezetben, valós alkalmazásokon keresztül.
| Jellemző | Információ |
|---|---|
| Képzés időtartama | 7 hét |
| Heti ráfordítás | 8-12 óra |
| Tanulási forma | Rugalmas időbeosztás, digitális tananyag és vezetett kódolás |
| Élő alkalmak | Hetente élő konzultációk az oktatóval |
| Tanúsítvány | A képzés sikeres teljesítése és a záró projektfeladat beadása után névre szóló tanúsítvány |
Miért fontos a Kubernetes ismerete?
A Kubernetes az elmúlt években gyökeresen megváltoztatta az alkalmazások üzemeltetését, mára szinte alapelvárás a modern tech stackekben. Ha rendszerüzemeltetőként dolgozol, vagy a DevOps karrierút érdekel, ez a technológia az, ami körül a terület forog: nem csak egy újabb eszköz, hanem az a platform, ami a valóban skálázható és megbízható alkalmazások futtatását teszi lehetővé.
A leggyakoribb probléma, amivel a szakemberek szembesülnek, hogy bár nap mint nap használják a Kubernetes-t, a működését nem értik mélységében. Ez megnehezíti a hibaelhárítást, és azt is, hogy valóban kihasználják, amit a rendszer nyújt.
A kurzus ezért az alapoktól indul: először a működési elveket érted meg, aztán fokozatosan haladsz a komplexebb témák felé. A képzés gyakorlati fókuszú: valós környezetben próbálhatod ki, amit tanulsz, így nem csak elméleti tudást szerzel, hanem azonnal hasznosítható tapasztalatot is.
Akár most ismerkedsz a technológiával, akár csak rendszerezni szeretnéd a meglévő tudásod, a kurzus segít, hogy magabiztosan mozogj a konténerizált világban.
A tanfolyam tematikája
1. Bevezetés a Kubernetesbe és a YAML használatába
Az első modul a konténerizáció és a Kubernetes architektúra alapjaival, valamint a YAML használatával és a laborkörnyezet telepítésével foglalkozik.
- Bevezetés és tematika áttekintése
- Gyakorlótér bemutatása
- Podman Desktop bemutatása
- Virtuális gépek és konténerek
- Konténerizáció
- Kubernetes-áttekintés
- Kubernetes-architektúra
- Control plane komponensek
- Worker node komponensek és kommunikációs modell
- Container runtime-ok
- YAML áttekintése
- A YAML működés közben
- A laborkörnyezet telepítése
A modul során megismerhető, mit csinál az API szerver, mi az ETCD, milyen szerepet tölt be az ütemező és a controller manager, valamint mi a Kubelet feladata. A résztvevők hozzáférést kapnak az első Kubernetes klaszterhez a kubectl használatával.
2. Linux-alapok, Kubernetes-objektumok és manifestek
A Kubernetes használatához szükséges Linux-alapok a fájlrendszer és mappaműveletek, fájlműveletek, hasznos parancsok és hálózati parancsok gyakorlati bemutatásán keresztül jelennek meg.
A modulban a podok, a ReplicaSet-ek és a Deploymentek kezelése is szerepel. A résztvevők megismerik a Kubernetes-objektumokat és a manifesteket, majd gyakorlatban dolgoznak az Apply és a Create működésével.
- Linux-fájlrendszer és mappaműveletek
- Fájlműveletek a gyakorlatban
- Hasznos Linux-parancsok
- Linux-hálózati parancsok
- Pod műveletek
- Kubernetes-objektumok és manifestek
- Manifestek a gyakorlatban
- ReplicaSet és ReplicaSet-műveletek
- Apply kontra Create
- Deployment
- Deployment deklaratív formában
3. Podok, ReplicaSet-ek és Deploymentek
A pod a Kubernetes egyik alapvető futtatási egysége, amelyben egy vagy több konténer működhet együtt. A gyakorlati feladatok során pod hozható létre parancssorból és deklaratív módon, valamint megismerhető a multicontainer pod és a pod életciklusa.
A pod működőképességének ellenőrzése health checkekkel történik. A résztvevők gyakorlatban vizsgálják a podok állapotát, módosítják a podokat, és tesztelik a ReplicaSet működését.
A ReplicaSet a konténerek skálázását támogatja, míg a Deployment a konténerek frissítését és verziókezelését teszi lehetővé. A képzés során gyakorolható az alkalmazások leállás nélküli frissítése, az előző változatra történő visszaállás, a Deploymentek skálázása és újraindítása.
- Konténer futtatása Kubernetes alatt: Pod
- Pod létrehozása parancssorból
- Pod deklaratív létrehozása
- Multicontainer Pod
- Pod életciklusa
- Health check
- ReplicaSet létrehozása és skálázása
- ReplicaSet működésének tesztelése
- Pod módosítása
- Deployment és ReplicaSet kapcsolata
- Alkalmazás frissítése leállás nélkül
- Visszaállás előző változatra
- Deployment újraindítása
- Több Deployment frissítése egyszerre
4. Névterek és Kubernetes-hálózat
A Kubernetes névterekkel a klaszter különböző környezetekre osztható. A Namespace-ek lehetővé teszik a tesztelési, előkészítési és éles környezetek szervezését ugyanazon klaszteren belül.
A hálózati modul bemutatja az IP-hálózat, a NAT és a routing alapjait, majd ezekre építve ismerteti a Kubernetes hálózati modelljét és a cluster networking működését.
A Service stabil elérést biztosít a változó podok számára. A tanfolyam során a ClusterIP, a NodePort és a LoadBalancer Service-típusok gyakorlati használata is megjelenik, beleértve a Service discoveryt, a DNS-t, a terheléselosztást és a Kubernetesben történő névfeloldást.
- Kubernetes névterek és használatuk
- Névterek gyakorlati alkalmazása
- IP-hálózat, NAT és routing
- Kubernetes hálózati modell
- Cluster networking
- Podok elérése egy címen
- Service discovery és DNS
- ClusterIP Service
- NodePort Service
- LoadBalancer Service
- Headless Service
- ExternalName típusú Service
- Selector nélküli Service és kézi Endpoint objektum
- Névfeloldási problémák oka és kezelése
A hálózati gyakorlatok között szerepel a Service-ek használata, a HelloWorld kiírása Service-ekkel, a Service DNS használata Deploymentben, valamint a kívülről elérhető Service létrehozása.
5. Ingress, Network Policy és perzisztens adattárolás
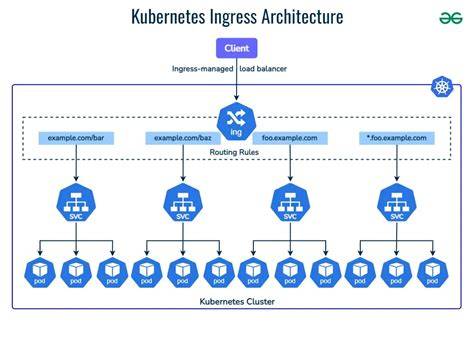
Az Ingress a bejövő HTTP-kérések irányítására szolgál. A képzésben megismerhető az Ingress használata, az Ingress típusai, az Ingress Controller működése, valamint a fanout és a virtual hosting alkalmazása.
A Network Policy a podok közötti forgalom szabályozására és a podok izolációjára használható. A résztvevők megvizsgálják a Network Policy működését, a podizoláció típusait és a hálózati forgalom gyakorlati szabályozását.
A perzisztens adattárolás témaköre a Kubernetes Volume-ok, a PersistentVolume-ok és azok életciklusának megismerését foglalja magában. A PersistentVolumeClaim és a StorageClass segítségével a tárolók statikus és dinamikus létrehozása is gyakorolható.
- Ingress használata
- Ingress típusai
- Ingress gyakorlati konfigurálása
- Gateway API bevezető
- Network Policy
- Podizoláció
- Volume és használata
- PersistentVolume és életciklusa
- PersistentVolumeClaim
- StorageClass
- Dinamikus storage provisioning
- Perzisztens adatok tárolása
6. Konfigurációk és bizalmas adatok kezelése
A konténerben futó alkalmazások paraméterezése környezeti változókkal, konfigurációs fájlokkal, ConfigMapekkel és Secretekkel történhet. A képzés során megismerhető a konfigurációk átadása, a ConfigMap csatolása podba, valamint a környezeti változók tömeges megadása ConfigMapből.
A bizalmas adatok átadása külön gyakorlatokon keresztül jelenik meg. A résztvevők megtanulják, hogyan adhatók át konfigurációs és érzékeny adatok a konténerek számára, illetve hogyan kezelhetők ezek Kubernetes-objektumok segítségével.
- Konténerben futó alkalmazás paraméterezése
- Környezeti változók megadása
- ConfigMap használata
- Konfigurációs fájlok átadása
- ConfigMap csatolása podba
- Környezeti változók és fájlok átadása külön ConfigMapből
- Secret használata
- Bizalmas adatok átadása
7. Erőforrások vizsgálata, hibakeresés és klaszterüzemeltetés
A Kubernetes erőforrásainak vizsgálata a GET és a DESCRIBE használatával történik. A gyakorlati feladatokban a kubectl logs segítségével vizsgálhatók a konténernaplók, valamint elemezhetők a klaszter és az alkalmazások állapotával kapcsolatos problémák.
A képzésben szerepel a Kubernetes Dashboard, a YAML-fájlok generálása, a kubeadm használata és a kubeadm gyakorlati alkalmazása. A résztvevők megismerkednek az életszerű klaszterüzemeltetés alapjaival és a hibaelhárítás módszereivel.
- Erőforrások vizsgálata GET segítségével
- Erőforrások vizsgálata DESCRIBE segítségével
- kubectl logs használata
- Kubernetes Dashboard
- YAML-fájl generálása
- Hibakeresés és troubleshooting
- Kubeadm használata
- Klaszter telepítése és kezelése
- Klaszter karbantartása
- Verziófrissítés
- Node karbantartása
8. Ütemezés és erőforrás-kezelés
A Kubernetes scheduler felelős azért, hogy a podok a megfelelő node-on induljanak el. A képzés során megismerhetők a nodeName, a nodeSelector, az affinity és az anti-affinity, valamint a taints és tolerations használatának alapjai.
A résztvevők megismerkednek az erőforrások korlátozásával és igénylésével, továbbá a podok elhelyezésének vezérlésével. A klaszter karbantartásához kapcsolódóan szerepel a cordon, az uncordon és a drain használata is.
- Pod scheduling
- NodeSelector
- Affinity és anti-affinity
- Taints és tolerations
- Erőforráslimitek és -igények
- DaemonSet
- StaticPod
- Cordon
- Uncordon
- Drain
9. Skálázás, önjavító alkalmazások és monitorozás
A Kubernetes lehetővé teszi a konténerizált alkalmazások manuális és automatikus skálázását. A tanfolyam témái között szerepel a horizontális podautoscaling, az automatikus klaszterskálázás és a terhelés változásaira reagáló alkalmazásüzemeltetés.
Az önjavító alkalmazások létrehozásához startup-, readiness- és liveness probe-ok használhatók. A résztvevők megismerik az alkalmazások monitorozásának és a hibák felismerésének alapjait.
A monitorozási témák között szerepel a Metrics Server, a klaszteradatok gyűjtése, a naplózás, valamint a konténer- és klaszterszintű állapotvizsgálat.
10. Helm, Kustomize és operátorok
A Helm a Kubernetes csomagkezelője, amely komplex alkalmazások kezelésére használható. A kapcsolódó témák között szerepel a Helm architektúrája, a Helm verziói és telepítése, valamint a Helm chart készítése.
A tananyag kitekintést ad a Kustomize használatára és a Kubernetes-operátorok szerepére is. Az operátorok a Kubernetes API-jára épülő, alkalmazásspecifikus üzemeltetési feladatok automatizálásában használhatók.
- Helm architektúra
- Helm verziói és telepítése
- Komplex alkalmazások kezelése Helm segítségével
- Helm chart készítése
- Kustomize használata
- Kubernetes-operátorok szerepe és jelentősége
- Operátorok használata
Záró projektfeladat
A képzés végén a megszerzett tudás egy komplett Kubernetes-projektben alkalmazható. A záró projektfeladat során a résztvevők a tanult eszközökkel valósítanak meg egy teljes Kubernetes-projektet.
A gyakorlati feladatok a klaszter létrehozását, az alkalmazások telepítését, a konfigurációkezelést, a hálózati elérést, a perzisztens adattárolást, a skálázást és a hibakeresést kapcsolják össze.
Hogyan zajlik a tanulás?
Gyakorlatorientált oktatás
Minden héten gyakorló feladatok készülnek, amelyek során konkrét projektek valósíthatók meg. A tanfolyam célja nem pusztán a fogalmak megértése, hanem az azonnal használható üzemeltetési tapasztalat megszerzése.
Interaktív digitális tananyag és vezetett kódolás
A gyakorlati feladatok elvégzéséhez és a tanfolyam sikeres teljesítéséhez szükséges tudást digitális tananyagok és vezetett kódolások adják át. A strukturált modulok egymásra épülnek, így az alapfogalmaktól fokozatosan lehet eljutni az összetettebb témákig.
Rugalmas időbeosztás
A tanfolyam munka mellett is végezhető, hiszen a tananyag elsajátítása heti 8-12 óra elfoglaltságot igényel összesen, saját időbeosztás szerint feldolgozva.
Oktatói mentorálás
A képzés ideje alatt az oktató folyamatosan rendelkezésre áll. Kérdéseket lehet feltenni elakadás esetén, az oktató rendszeresen visszajelzést ad a feladatokra, és végigkíséri a fejlődést.
Élő konzultációk és visszanézhető alkalmak
Valamennyi tanegység végén élő konzultációs alkalom szervezhető este 18:00 órától, amikor a résztvevők feltehetik kérdéseiket, közösen kiértékelhetik a gyakorlás során elkészített projekteket, és átbeszélhetik az elakadásokat.
Ha egy élő konzultáción nem tudsz részt venni, a kérdéseket előre is el lehet küldeni írásban, a válaszok és az egész LIVE alkalom pedig később visszanézhető.
Kinek ajánlott a Kubernetes tanfolyam?
- DevOps irányba mozduló szakembereknek, akik most ismerkednek az automatizálással és az orchestrationnel
- Rendszergazdáknak és üzemeltetőknek, akik túllépnének a hagyományos szerverüzemeltetésen
- Rendszermérnököknek, akik komplex infrastruktúra-megoldásokat terveznek
- Docker-technológiát már használó szakembereknek, akik nagyobb léptékben gondolkodnának
- IT-szakembereknek, akiknek munkája során előkerült a konténerizáció témaköre
- Szoftverfejlesztőknek, akik mélyebben meg szeretnék érteni az alkalmazások futtatási környezetét
- Architektusoknak és üzembe helyezési mérnököknek
- CKA-vizsgára készülőknek, akik a Kubernetes-alapokat szeretnék rendszerezni
Kinek nem ajánlott?
- Akik még sosem találkoztak konténerekkel vagy Linux-alapokkal
- Akik csak elméleti áttekintést szeretnének a konténerizációról
- Haladó Kubernetes-üzemeltetőknek, akik szenior szintű architekturális mélységet várnak
- Akik fejlesztői, alkalmazáskód-fókuszú képzést keresnek üzemeltetés helyett
Előfeltételek és szükséges eszközök
A képzéshez saját laptop vagy számítógép szükséges Windows, Linux vagy Mac operációs rendszerrel. Ha van alapvető üzemeltetési tapasztalatod, ismered a Linux- és parancssor-alapokat, vagy már dolgoztál Dockerrel, gyorsabban haladsz majd, de egyik sem feltétel.
A képzés az alapoktól építkezik, és a Kubernetes-specifikus témák előtt a Linux- és YAML-alapokat is átveszi, így akkor is követhető, ha most ismerkedsz az automatizálással és az orchestrationnel.
A hálózati alapismeretek, az IP-címzés és a DNS működésének ismerete hasznos alapot ad. A laborhoz javasolt a virtualizációs eszközök, például a VirtualBox vagy a Hyper-V ismerete.
Oktató és szakmai háttér
Rami Gergő rendszermérnök, több mint 5 éves Kubernetes- és konténerizációs tapasztalattal. Az OpenShifttől a Dockeren át jutott el a Kubernetes világába.
Red Hat (RHCSA, RHCE) és CNCF (CKA, CKS) minősítésekkel rendelkező rendszermérnökként számos vállalatnál tervezett és üzemeltetett konténeralapú rendszereket. Gyakorlati megközelítéssel segít eligazodni a Kubernetes összetett világában.
Tanúsítvány és szakmai fejlődés
A képzés sikeres teljesítése és a záró projektfeladat beadása után névre szóló tanúsítvány jár. A tanúsítvány önéletrajzhoz és LinkedIn-profilhoz is csatolható.
A tanúsítvány bizonyítja, hogy elsajátítottad az adott ismereteket, és segítheti a szakmai előmenetelt, valamint a karrier fejlődését.
Kapcsolódó Kubernetes-témák
A Kubernetes mellé a cloud-native DevOps, az automatizált platformok és a Linux-alapok is kapcsolódnak. A haladóbb tananyagokban a klaszterarchitektúra, a magas rendelkezésre állás, a CNI hálózati megoldások, a klaszterbiztonság, a Helm, a Kustomize és a hibakeresés kerülhetnek előtérbe.
A Kubernetes-biztonság témaköréhez tartozik az authentikáció és authorizáció, a Role-Based Access Control, a TLS-tanúsítványok kezelése, a Network Policy-k, az image security, a security context és a Pod biztonsági beállításai.
A haladó üzemeltetési témák között szerepelhet az ETCD kezelése és mentése, a magas rendelkezésre állású klaszterek kialakítása, a klaszterfrissítés, a node-karbantartás, a hálózati hibák kezelése és az alkalmazások monitorozása.
Gyakran ismételt kérdések
Szükséges-e előzetes tudás?
Alapvető üzemeltetési tapasztalat ajánlott. A kurzus az alapoktól építkezik, így a Linux- és YAML-alapokat is átveszi a Kubernetes-specifikus témák előtt.
Mennyi heti időráfordítást igényel?
A képzés rugalmas időbeosztású, jellemzően heti 8-12 óra elfoglaltságot jelent, saját tempóban végezhető. Az élő alkalmak később visszanézhetők.
Vannak élő alkalmak?
Igen, hetente élő konzultációs alkalmakat tartanak az oktatóval, amelyek később visszanézhetők.
Kapok tanúsítványt a képzés végén?
Igen, a képzés sikeres teljesítése és a záró projektfeladat beadása után névre szóló tanúsítvány jár.
Elvégezhető a képzés munka mellett?
A tanfolyam rugalmas időbeosztású, és a tananyag feldolgozása heti 8-12 óra elfoglaltságot jelent. Ez lehetővé teszi, hogy a képzés munka mellett is elvégezhető legyen.
Alkalmas a tanfolyam CKA-felkészülésre?
A képzés a Kubernetes alapvető architektúráját, objektumait, hálózatát, tárolását, konfigurációkezelését, hibakeresését és üzemeltetését mutatja be. A megszerzett tudás jó alapot adhat a Kubernetes-adminisztráció mélyebb tanulmányozásához és a CKA-vizsgára történő további felkészüléshez.
How to Install Kubernetes with Kubeadm (2025 Update) | Full Cluster Setup Walkthrough
tags: #inernetes #nyelvvizsga #tanfolyam