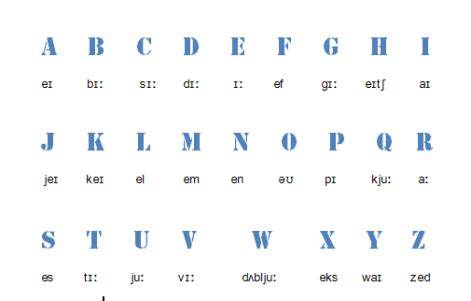
Az angol ábécé 26 betűből áll, és minden betűnek van nagybetűs és kisbetűs formája. Jelszó esetén ezért 26 kisbetűvel, 26 nagybetűvel, valamint a 0-9 közötti számokkal számolhatunk, ha alfanumerikus karakterkészletet használunk.
Az alfanumerikus jelszó kizárólag az angol ábécé betűit és a számokat tartalmazza, tehát nem tartalmazhat speciális karaktereket, például vesszőt, kötőjelet vagy idézőjelet. A biztonság szempontjából azonban önmagában az angol ábécé betűinek és a számoknak a használata nem mindig elegendő: a hossz, a véletlenszerűség és az egyedi használat is alapvető jelentőségű.
Mi az alfanumerikus karakter?
Az „alfanumerikus karakter” kifejezés olyan szimbólumokra utal, amelyek az angol ábécé betűit (mind kis-, mind nagybetűket) és a számokat (0-9) foglalják magukban. Ezen karakterek használata széles körben elterjedt a számítástechnikában, matematikában és a mindennapi élet számos területén.
Nem tartalmazhat speciális karaktereket (vessző, kötőjel, idézőjel, stb.)
Betűk
Az alfanumerikus karakterek a latin ábécé 26 betűjét tartalmazzák, mind kis-, mind nagybetűk formájában. Tehát összesen 52 betűről beszélhetünk.
Számok
Az alfanumerikus karakterek körébe tartoznak a 0-9 közötti számok is. Ezek a számok a tízes számrendszer alapjait képezik, és az egész világon széles körben használatosak.
Az angol ábécé betűi
Az angol abc egy latin ábécé, amely 26 betűből áll. Minden betűnek van nagybetűs és kisbetűs formája.
Az angol ABC-ben 26 betű van, az utolsó „Z” kódja a 90. Kisbetűknél az „a” kódja a 97, a „z” kódja pedig a 122.
| Nagybetű | Kisbetű |
|---|---|
| A | a |
| B | b |
| C | c |
| D | d |
| E | e |
| F | f |
| G | g |
| H | h |
| I | i |
| J | j |
| K | k |
| L | l |
| M | m |
| N | n |
| O | o |
| P | p |
| Q | q |
| R | r |
| S | s |
| T | t |
| U | u |
| V | v |
| W | w |
| X | x |
| Y | y |
| Z | z |
Az angol ábécé 5 magánhangzóból, 19 mássalhangzóból és 2 olyan betűből (Y és W) áll, amelyek mássalhangzóként vagy magánhangzóként is szerepelhetnek.
Figyeld meg, hogy a 'z' betűt kétféleképpen is ki lehet ejteni, az egyik a brit (zed), a másik az amerikai (zí).
Angol ábécé vagy magyar ábécé jelszóhoz?
A magyar ábécé 14 további karaktert tartalmaz az angolhoz képest: á, é, í, ó, ö, ő, ú, ü, ű, cs, dz, dzs, gy, ly, ny, sz, ty, zs. Ezek is részei lehetnek az alfanumerikus karakterkészletnek, ha a magyar nyelvű szövegekkel dolgozunk.
Egy magyar felhasználó esetében az alfanumerikus jelszó tartalmazhatja az „á”, „é”, vagy „ű” karaktereket is.
Az ékezetes karakterek használata problémákat okozhat bizonyos szoftverekben, különösen a régebbi vagy nemzetközi szabványokra nem teljes mértékben megfelelő rendszerekben. Ezért gyakran előfordul, hogy a felhasználóknak kerülniük kell az ékezetes karakterek használatát jelszavakban, e-mail címekben és más online azonosítókban.
Programozás: Bár a programozás során a változónevek és funkciónevek többségében az angol ábécé betűit használjuk, bizonyos programozási nyelvek és környezetek támogatják az ékezetes karakterek használatát is.
| Karaktercsoport | Leírás |
|---|---|
| Angol kisbetűk | 26 karakter |
| Angol nagybetűk | 26 karakter |
| Számok | 0-9 |
| Magyar ékezetes betűk | Bizonyos rendszerekben használhatók |
| Speciális karakterek | Az alfanumerikus jelszó nem tartalmazza őket |
Hányféle jelszó készíthető az angol ábécé betűiből?
A 26 karakterből 6-ot használunk fel és lényeges a sorrend, ezért variáció. A karakterek nem ismétlődhetnek, tehát ismétlés nélküli variáció.
V266 = 26! / (26 - 6)! = 26! / 20! = 165765600 féle jelszó készíthető.
A 26 karakterből 6-ot használunk fel és lényeges a sorrend, ezért variáció. A karakterek ismétlődhetnek, tehát ismétléses variáció.
V266(i) = 266 = 308915776 féle jelszó készíthető.
Ha megkülönböztetjük a kis és a nagybetűket, akkor nem 26 karakterből választunk 6-ot, hanem 26 + 26 = 52 (kisbetűk + nagybetűk) karakterből választunk 6-ot.
Az a) eset ezek alapján: V526 = 52! / (52 - 6)! = 52! / 46! = 14658134400 féle jelszó készíthető.
A b) eset ezek alapján: V526(i) = 526 = 19770609664 féle jelszó készíthető.
| Karakterkészlet | Ismétlés | 6 karakteres jelszavak száma |
|---|---|---|
| 26 kisbetű | Nincs ismétlés | 165765600 |
| 26 kisbetű | Van ismétlés | 308915776 |
| 52 kis- és nagybetű | Nincs ismétlés | 14658134400 |
| 52 kis- és nagybetű | Van ismétlés | 19770609664 |
Miért fontos a kis- és nagybetűk megkülönböztetése?
Ha a rendszer megkülönbözteti a kis- és nagybetűket, akkor minden betűhöz két lehetséges forma tartozik. Az angol ábécé 26 betűje így 52 lehetséges betűkaraktert jelent, mielőtt még a számokat vagy a speciális karaktereket is figyelembe vennénk.
A brute force-támadásnál a törési idő függ a lehetséges kulcsok számától, azaz kulcs méretétől (hosszától) és bonyolultságától (választható karakterek száma).
Lehetséges kulcsok száma = (karakterek száma)kulcs hossza
Ezért a csak kisbetűkből álló rövid jelszó lényegesen kisebb keresési teret jelent, mint egy azonos hosszúságú, kis- és nagybetűket, számokat, valamint speciális karaktereket tartalmazó jelszó.
Alfanumerikus karakterek használata
Jelszavak és azonosítók
Az alfanumerikus karakterek gyakran alkotják a felhasználói fiókokhoz, e-mail címekhez és egyéb online szolgáltatásokhoz tartozó jelszavakat és azonosítókat. Az alfanumerikus jelszavak népszerűek, mert nagy számú lehetséges kombinációt kínálnak, ami megnehezíti a behatolók számára a jelszó kitalálását.
Címek és azonosítók
Az alfanumerikus karaktereket gyakran használják címek, azonosítók és egyéb személyes információk megadására. Például egy rendszámtábla vagy egy személyi igazolvány szám is tartalmazhat betűket és számokat.
Programozás
A programozás területén az alfanumerikus karakterek elengedhetetlenek. Változónevek, funkciónevek és egyéb azonosítók gyakran tartalmaznak betűket és számokat. Ezen kívül a sztringek (karakterláncok) is alfanumerikus karakterekből állhatnak.
Összetett betűk és ékezetek az angolban
Az írott angol nyelvben sok összetett betű (digráf) szerepel, például ch, ea, oo, sh és th, viszont ezek nem önálló betűk, mint a magyarban (pl.: sz, gy, ty).
- ch (általában tsh vagy k hangot képez)
- ck (k hangot képez)
- gh (f vagy g hangot képez (vagy néma))
- ph (f hangot képez)
- qu (kw hangot képez)
- rh (r hangot képez)
- sc (sz hangot képez)
- sh (s hangot képez)
- th (a magyarban nem létező hang, melyet a nyelv fogakhoz való érintésével képzünk)
Noha az esetek nagy részében az angol nem használ ékezeteket, az ábécében sincs ilyen betű.
Vannak viszont jövevényszavak, melyekben az eredeti nyelvből kölcsönzött betűt megtartják, például "naïve" és "façade".
Az informális angol írás általában elhagyja a diakritikus jeleket, mivel az angol billentyűzeten ezek nem találhatók meg, de a szakmai szövegírók formálisabb írásokban használják őket.
Az angol ábécé megjegyzése
Az angol abc mai formája 26 betűt tartalmaz. Ezek megtanulása sokkal egyszerűbb mint sokan gondolják, legyen szó gyerekről vagy felnőttről egyaránt.
Angol ABC gyerekeknek
A gyerekek számára rengeteg játékos lehetőséget találunk. A legjobban bevált trükk Az ABC song, amely egy fülbemászó dallam segítségével tanítja meg a gyerekekenek a betűket.
ABC Song | Learn ABC Alphabet for Children | Education ABC Nursery Rhymes
Angol ABC felnőtteknek
A betűk megtanulása nem okoz különösebb nehézséget azoknak akik a magyar ábécét már jól ismerik, hiszen gyakorlatilag ki kell csak hagyni néhány betűt.
A, Á, B, C, Cs, D, Dz, Dzs, E, É, F, G, Gy, H, I, Í, J, K, L, Ly, M, N, Ny, O, Ó, Ö, Ő, P, Q, R, S, Sz, T, Ty, U, Ú, Ü, Ű, V, W, X, Y, Z, Zs
Így meg is kapjuk a teljes angol ABC-t: A B C D E F G H I J K L M N O P Q R S T U V W X Y Z
Az angol ábécé néhány érdekessége
Óangol ABC
Az angol ABC már a 7. században létrejött, viszont ekkor még több betűt tartalmazott. A ma már nem használt betűk pedig a külöféle germán nyelvekre jellemző rúnairásból származnak. Az ábécé mai betűkészletéből a 16. században került ki az utolsó jel.
Az angol ábécé a 7. század körül keletkezett, amikor az óangolt elkezdték latin ábécével írni. Azóta adtak hozzá betűket és távolítottak is el.
NATO fonetikus angol ABC
A NATO az angol abc betűihez készített egy kódkészletet. Ez arra szolgál, hogy az egyébként (főként rádióban), nehezen érthető betűket könnyen azonosíthatóvá tegyék.
A Kódszavak az adott betűhöz tartoznak, így az Alpha (vagy Alfa) A, a Bravo pedig B betűt jelent.
A leggyakoribb és legritkább betű
Az angolban a leggyakrabban használt betű az E. A legkevésbé használt betű a Z.
A táblázatban megjelenő gyakoriságok a szöveg típusától függően eltérhetnek a gyakorlatban.
Az aposztróf
Az aposztrófot (ʼ) nem tekintik az angol ábécé részének, és nem használják diakritikus jelként sem, még az idegen szavakban sem.
Az írott angol nyelvben azonban két fontos célra használják: a "birtokos" jelölésére és az összevont szavak jelölésére. A jelenlegi szabványok mindkét célra kötelező használatát írják elő.
Mi tesz biztonságossá egy jelszót?
A jelszó alapú azonosítás hatékonyságának fontos feltétele a megfelelően bonyolult jelszavak használata. A számítógép által generált jelszavak megfelelnek a bonyolultsági követelményeknek, ezért problémát csak a felhasználó által kitalált jelszavak jelentenek.
Ezeknek a bonyolultságát különböző tartalmi előírásokkal (pl. legyen benne kis- és nagybetű egyaránt, legyen benne szám stb.) növelhetjük.
Előírások adhatók még a jelszavak minimális hosszára (általában 5-6 karakter) és rendszeres jelszócserére (pl. 2-3 havonta új jelszót kell választani).
A biztonság tovább fokozható, ha a választott jelszó kitalálhatóságát a szótárazási technikával ellenőrizzük, illetve korábbi jelszavak újrafelhasználását megtiltjuk.
A jó jelszó alapvető jellemzői
- Ne használjunk csak betűket vagy csak számokat a jelszóban, hanem ezeket vegyesen!
- Ne használjunk szótárakban, illetve lexikonokban előforduló szavakat jelszóként!
- Ne használjunk a személyünkre jellemző információkat (pl. születési hely, háziállat neve, telefonszám stb.) jelszóként!
- Ne használjunk jelszó alapú azonosítással foglalkozó írásokban példaként felvetett jelszavakat!
- Egy jelszót csak egy helyen használjunk!
- Használjunk legalább 8 karakter hosszúságú jelszót!
- Tartalmazzon a jelszó kis- és nagybetűket vegyesen!
- Tartalmazzon a jelszó nem alfanumerikus karaktereket is!
A jó jelszónak a következő pár kitételnek kell megfelelnie, és onnan már magunktól is rájövünk, milyen a jó jelszó!
- A szótár törések miatt ne egyetlen vagy összetett szó legyen (pl.: leveleim)
- Az emberi tényezők miatt ne legyen a nevünk, horoszkópunk, kutyánk neve… (pisti)
- Szintén nem elégséges a nevünket a születési évünkkel kombinálni, egyszerűen túl kézenfekvő (kati83)
- A brute-force törés miatt nem elég az angol abc betűi és a számok használata (123abc)
- A brute-force törés miatt nem elég a 6-8 hosszú jelszó, még különleges karakterekkel sem igazán
Értelmes szavakat nem tartalmaz, ha még is, akkor háromnál többet
Legalább 8-9 karakter hosszú
Tartalmaz betűket, számokat és különleges karaktereket is
Az erős, összetett jelszavak elengedhetetlenek a mai világban az online adataink védelméhez.
- Legyen véletlenszerű
- Legalább 17 karakterből álljon
- Minden fiókodhoz legyen más-más változat
- Érdemes 90 naponként megváltoztatni
Kerülendő jelszóminták
- Ne használd a szokásos "szó+szám" kombót
- Ne legyen a jelszó olyan adat magadról, ami nyilvánosan elérhető, például a születésnapod
- Ne használj rövidítéseket és helyettesítéseket, például "@" az "a" betű helyett
Miért nem elegendő az angol ábécé és a számok használata?
Az viszont köztudott, hogy feltörhetetlen jelszó nincs.
A brute force (nyers erő) módszerrel elméletileg minden jelszó feltörhető, ennek maximum a rendelkezésre álló idő szab határt.
A módszer lényege, hogy ha szépen egyesével, minden létező kombinációt kipróbálunk, akkor előbb vagy utóbb köztük lesz a valódi jelszó is.
A brute force-támadás (szó szerint angol nyelven: „nyers erő”), más néven a teljes kipróbálás módszere, egy, a titkosító rendszerekkel szemben alkalmazott támadási mód, ami elvileg mindig eredményes.
A gyengén megválasztott jelszavak feltörésére ez a módszer a legalkalmasabb. Viszont ha elég biztonságos jelszót választunk belátható időn belül nem eredményes.
Működésének lényege, hogy a rejtjelező rendszer ismeretében az összes lehetséges kulcsot kipróbálva határozza meg az alkalmazott kulcsot.
Eredményességét csak a műszaki informatikai háttér, és a rendelkezésre álló idő határozza meg.
Gyors és nagy kapacitású hardverre van szükség.
Nehézséget okoz, hogy a kipróbált kulcsról eldöntsük jó-e vagy rossz.
Új fejlesztéseknek köszönhetően a korábban biztonságosnak hitt, a brute force módszer alkalmazásához túl hosszú jelszavak is veszélyben lehetnek, a szükséges számítási teljesítmény pedig a mi számítógépünkben is megtalálható, a grafikus kártyánkon.
A kulcs gyakori cseréjével a támadót folyamatos kulcskeresésre kényszeríthetjük.
Vagy könnyen készíthetünk olyan kulcsot, amely feltörése akár több évet is igénybe vesz, még ha a föld összes személyi számítógépe annak feltörésén dolgozna.
Jelszavak feltörésének fő módszerei
A jelszavak feltörésére három alapvető módszer terjedt el a számítógépes bűnözők körében.
- Az egyik a tipikusan használt jelszavak és személyes adatok próbálgatása.
- A másik megoldás esetében szavakat, illetve ezek kombinációját próbálják végig, amelyhez elektronikus formában rendelkezésre álló szótárakat vesznek igénybe.
- A harmadik lehetséges út a “brute force”, vagyis nyers erő alkalmazása, amikor az összes lehetséges kombinációt végigjátszva igyekeznek megfejteni a kódot.
Ez utóbbi megoldás mindenképpen eredményt hoz, pusztán az a kérdés, hogy a próbálgatás mennyi ideig tart: percek, vagy akár évezredek kellenek a jelszó visszafejtéséhez.
Szótár alapú támadás
Ez a módszer a nem próbál végig minden karaktersorozatot, hanem csak értelmes a szótárakban szereplő szavakkal és azok kombinációival próbálkozik.
Ezért fontos, hogy olyan jelszót válasszunk, ami nem értelmes szó, és nem található meg a szótárakban.
Ha például „alma” a jelszavazunk, akkor egy szótár alapú támadás ezt pillanatok alatt kitalálja, de ha kicseréljük, az „a” betűket „4″-re, akkor a „4lm4″ jelszó már jó védelmet nyújthat egy szótár alapú támadás ellen.
Viszont sima brute force módszerrel ez még mindig könnyedén feltörhető.
A jelszó kitalálása
Sok jelszó egyszerűen kitalálható, mivel a felhasználók gyakran teljesen nyilvánvaló jelszavakat használnak.
Ezzel a próbálgatásos módszerrel gyakran gyorsabban feltörhető egy jelszó, mint a szótár alapú vagy „brute force” támadással.
Gyakori jelszó lehet valamilyen személyes adat, például sokan a kisállatuk nevét, vagy a születési dátumukat, telefonszámukat, barátjuk, barátnőjük, gyerekük nevét választják jelszónak.
Ezeket az adatokat bárki megszerezheti akár egy közösségi portálról is.
Valamint vannak tipikusan használt jelszavak, amikkel érdemes próbálkozni, például: „engedjbe”, „password”, „jelszó”, „god”, „123456″, „asdfg”, stb.
Gyakori és könnyen feltörhető jelszavak
Megdöbbentő, hogy milyen sok ember használ ezekhez hasonló, könnyen kitalálható és feltörhető jelszavakat, még erősen biztonságkritikus helyeken is, mint például bankszámlák, adminisztrációs felületek vagy postafiókok esetében.
- 123456 - Ez a leggyakrabban használt jelszó.
- jelszó, password
- fradi, fradi, fradi - Kedvenc csapat, játékos
- Petike - Becenév
- 0740174156 - Saját telefonszám
- asdf - Sorba leütött billentyűk
- ábécé - Sorban az ábécé betűi
- 19820906 - Születési dátum
- szerelmünk neve - Ezt az információt bárki könnyen beszerezheti
Egy nemzetközi kimutatás alapján 2015-ben a legnépszerűbb jelszó nem más volt, mint az: "123456", 6 számjegy, 1-től, 6-ig.
A második legnépszerűbb a "password" volt.
2014-hez képest nem voltozott e két legnépszerűbb jelszó helyzete, de már feljött a 3. helyre az "12345678"!
Csak az a baj, hogy ez a 8 számjegyből álló jelszó is 16 perc alatt feltörhető!
- "1234567890" - kb 4 óra alatt törhető
- "qwerty" - 51 perc
- "abc123" - 6 óra
- "1qaz2wsx" - 12,5 óra
- "qwertyuiop" - 44 év
A törések becsült idejét a Roboform számolta ki.
Láthatjuk, hogy a "qwertyuiop" egész jó a maga 44 éves törési idejével, azonban ez brute-force törés, ami előtt általában egy szótár törést is lefuttatnak.
Mivel a szótárakat szépen frissítik, így kb. pár perc alatt ezt a jelszót is megtörik.
A top-ban van még egy jónak gondolható is, a "passw0rd", amiben az o betűt egy 0-val (nulla) cserélték fel.
Ez egy jó irány, viszont ez a jelszó még így is közel 12 óra alatt törhető.
Brute force példák
| Jelszó | Kombinációk | Pentium 100-as gép | Szuperszámítógép |
|---|---|---|---|
| lacika | 308,9 millió | 8,5 óra | azonnal |
| P3terke | 3,5 trillió | 11 év | 58 perc |
| B33rMug | 7,2 quadrillió | 22875 év | 83,5 nap |
Jelszó létrehozása emlékezetes módon
Egy biztonságos jelszó kiválasztása igen nehéz feladat.
Minél jobban közelít a jelszó egy teljesen véletlen karaktersorozathoz, annál biztonságosabbnak tekinthető.
A következő algoritmus egy lehetséges megoldást kínál erre a problémára, miközben kellő szabadságot ad a felhasználónak, hogy a fenti tartalmi megkötések betartása mellett számára könnyen megjegyezhető jelszót készítsen.
- Találjunk ki egy könnyen megjegyezhető jelmondatot! (pl. „Ami elromolhat, az el is romlik.”)
- Készítsünk a jelmondatból olyan betűszót, ami tartalmazza az írásjeleket is! (pl. ae,aeir.)
- Tegyük a betűszót bonyolultabbá, hogy egyes betűket számokra, illetve egyéb szimbólumokra cserélünk! (pl. „a” helyett 6 és „i” helyett #, azaz 6e,6e#r.)
- Bonyolítsuk tovább a jelszót egyes nagybetűk alkalmazásával! (pl. 6e,6e#R.)
A jelszavaink erősségét például a weblapon leellenőrizhetjük, de sok weblapon a regisztrációnál, amikor beírjuk a kívánt jelszót, már akkor jelzi, hogy az mennyire biztonságos.
Jelmondatok
Ameddig a legtöbb jelszó betűk, számok és szimbólumok kombinációja, a jelmondat véletlenszerű szavak összefűzése.
Ilyen például az, hogy: "KobaltbanHeverőSztimulációsFolyadék".
Ezekre a jelmondatokra egyszerűbb is emlékezni és nehezebb is kitalálni őket egy külső személynek, mint az általános jelszavakat.
Elég, ha a mondat szavainak kezdőbetűit megjegyzed, abból emlékezni fogsz a mondatra is.
A támadások kivédése érdekében a mondat álljon legalább 5 véletlenszerű szóból, tehát nem kell értelmes mondat legyen, sőt, akkor a leghatásosabb, ha nem értelmes a mondat.
Jelmondat- és jelszógenerátorok
Annak érdekében, hogy a válaszott szavak tényleg véletlenszerűek legyenek, segítségül vehetünk egy ingyenes szolgáltatást.
Egy algoritmus, amely véletlenszerű szavakat tesz össze mondatokba, teljesen véletlenszerűen.
Ilyen alkalmazás például a Diceware, vagy a Secure Passphrase (angol nyelvűek).
Betűszóból készített jelszó
Ha viszont nehezen emlékszel vissza a jelmondatokra, akkor egy másik stratégiát kell bevetned.
Ez a mondatok kezdőbetűiből összeállított jelszó.
Példa: "Egt195032cv", amit abból a mondatból kreáltunk, hogy "Egy gallon tej 1950-ben 32 cent volt".
Ember legyen a talpán, aki ezt valaha megfejti.
Jelszókezelők és többtényezős hitelesítés
Jelszómegőrzésre és egyéb kiegészítő szolgáltatásokra azonban számos eszköz van már, legyen akár offline, akár online használat.
Ezek az eszközök nem csak titkosítva őrzik jelszavainkat, de akár generálnak új jelszót is nekünk, és azokat akár be is illesztik a jelszó mezőkbe, például belépéskor.
Bármennyire csábítónak és egyszerűnek tűnik, nem szabad minden egyes felhasználói fiókunkhoz ugyanazt a jelszót kombinációt használjuk.
Persze nehéz lenne minden új jelszót külön külön megjegyezni és társítani foókjainkhoz, ezért ajánlatos egy szimpatikus jelszókezelő alkalmazást választani.
Ezekben az alkalmazásokban képesek vagyunk társítani a jelszavakat fiókokhoz vagy weboldalakhoz, így elég, ha felcsapjuk okostelefonunkon az alkalmazást és kikeressük a megfelelő jelszót.
Ezeket az alkalmazásokat általában ujjlenyomattal és írisz-szkennerrel is védeni tudjuk, hogy más ne tudja megnyitni azt telefonunkon.
Online fiókjaidat kétfaktoros hitelesítéssel (2FA) védeni jó ötlet.
Amikor bekapcsolod a 2FA-t a Gmail és más szolgáltatások számára, minden egyes bejelentkezéskor ellenőrző kódot kapsz szöveges üzenetben vagy e-mailben.
A legtöbb banki szolgáltatás és a közösségi média weboldalai támogatják a 2FA valamilyen formáját.
A jelszó titkosságának megőrzése
Nem elég a biztonságos jelszó megválasztása, a jelszavaink biztonságban tartása is nagyon fontos.
- Ne adja ki másoknak.
- Tartsa titokban barátai és családtagjai előtt (különösen tekintettel a gyermekekre), nehogy továbbadják az információt más, kevésbé megbízható személynek.
- Gondoskodjon a feljegyzett jelszó biztonságáról.
- Nem mindegy, hol tárolja feljegyzett jelszavát.
- Ne hagyja a feljegyzett jelszót olyan helyen, ahol az általa védett adatokat sem hagyná.
- Soha ne adja meg jelszavát e-mailben, vagy e-mailen érkezett kérésre.
A jelszavát kérő, vagy jelszó megerősítésére használt weboldalra hivatkozó e-mail majdnem biztosan csalás.
Még akkor is, ha megbízható cégtől vagy személytől érkezik.
Az e-mail az átvitel során elolvasható, és az is valószínű, hogy az adatokat kérő e-mail nem a feltüntetett feladótól származik.
Az Interneten keresztül olyan megtévesztő levelek érkezhetnek, amelyekkel adathalászat céljából igyekeznek rávenni a felhasználót azonosítója és jelszava megadására, s így megpróbálnak visszaélni személyazonosságával.
Rendszeresen változtassa meg jelszavát.
Ezzel távol tartja a bűnözőket és más rosszindulatú felhasználókat.
Minél nehezebben megfejthető a jelszó, annál tovább használható.
A 8 karakternél rövidebb jelszó csak kb. egy hétig jó, míg a 14 vagy több karakteres (és a fenti szabályok szerint létrehozott) jelszavak akár évekig is használhatók.
Nem biztonságos számítógépek
Ne adja meg jelszavát olyan számítógépen, amelyet nem tud ellenőrizni.
Az internetkávézók, számítógéptermek, közös használatú rendszerek, érintőképernyős terminálok, konferenciák és a reptéri várótermek ilyen szempontból nem biztonságosak, és csak anonim internetböngészésre használhatók.
Ne használja ezeket on-line e-mail olvasásra, csevegésre, banki egyenlege, üzleti levelei, vagy bármely más, felhasználónevet és jelszót igénylő fiókja ellenőrzésére.
A bűnözők igen olcsón hozzájuthatnak pillanatok alatt telepíthető, a billentyűleütéseket rögzítő eszközökhöz.
Ezekkel az eszközökkel a rosszindulatú felhasználók az interneten keresztül minden begépelt adathoz hozzájuthatnak.
Egyéb jelszólopási módszerek
A billentyűleütések figyelése
Könnyen írhatunk, vagy beszerezhetünk olyan scriptet, melynek segítségével rögzíthetjük a log-in során beírt adatokat.
A hacker egy lemezről felinstallálja a programot a célszemély számítógépére, és a trójai program onnantól kezdve a háttérből működve kulcsszavakra aktivizálódik, és rögzíti a leütéseket, majd továbbítja az adatokat a hackernek.
Így lehet akármilyen biztonságos jelszavunk, az könnyen megszerezhető lesz, ha nem védekezünk a trójai programok ellen.
Az adatcsomagok elfogása
Vannak eszközök a hálózati adatáramlás figyelésére, analizálására, és ezek arra is alkalmasak, hogy elfogják a továbbított adatcsomagokat.
Így ha a bejelentkezéskor nincs titkosítva az adatforgalom a hálózaton, akkor a hacker könnyen elfoghatja a beírt jelszavunkat is.
Könnyen belátható, hogy sosem lehetünk elég óvatosak, rengeteg módszer létezik a jelszavak feltörésére vagy megszerzésére, ezért mindent meg kell tenni, hogy minimalizáljuk az esélyt, hogy illetéktelen kezébe kerüljenek a jelszavaink.
Azt sem szabad elfelejteni, hogy a jelszavaink védelme, ugyanolyan fontos, mint a tartalom, amit a jelszóval védünk.
Angol ábécé automatikus kitöltése
Az ‘autofill’ eszközt mindenki ismeri.
Mit tennénk akkor, ha az ANGOL ABC-t szeretnénk a kitöltő eszközzel megoldani egy tartományban?
Egyéni lista
Az első lehetőség adja magát.
Egyéni listát (Custom List…) hozunk létre.
Ezzel úgy fog működni a dolog, mint a hónapok vagy a hét napjai esetén.
Ehhez egyszer le kell írni a listát egy tartományba, és onnan importálni.
Begépeljük az ABC betűit egymás alá
Beimportáljuk egy Egyéni listába
Ennek a megoldásnak az előnye az, hogy csak egyszer kell megcsinálni az importot, és bármely munkafüzetbe használhatjuk.
Csak be kell írni egy cellába az ABC bármely betűjét, és lehúzni.
Kitöltés képlettel
Ez a megoldás azon alapul, hogy a számítógép valójában a betűk kódját használja.
Az „A” betű kódja a 65, a „B” betűé a 66, és így tovább.
Az Excel CHAR() függvénye (magyar verziója a Karakter ) a kódból betűt állít elő.
Az „A” betűt pl. így kapjuk meg: =CHAR(65) =KARAKTER(65)
A fenti képletet beírva egy cellába, majd lehúzva, máris megvan az ABC.
Itt azt csináljuk, hogy a kezdőbetűt beírjuk a lista elejére, és a következőket már számoljuk úgy, hogy az előtte lévő kódját képezzük, majd ahhoz egyet hozzáadva visszaalakítjuk betűvé.
1. Egy cellába(mondjuk C2-be) írjuk be az „A” betűt
2. A következő cellába ezt a képletet: =CHAR(CODE(C2)+1) =KARAKTER(KÓD(C2)+1)
Húzzuk lefelé a kitöltővel.